 アセアン10カ国情報

-
 環境省はASEANと脱炭素化・経済成長の同時実現の優良事例を整理・分析
-
 愛知県職員は大学生を用いて大村知事に外国人・留学生のための政策提言
-
 高市政権はパキスタンのポリオ撲滅を支援、昨年より増額の約7.1億円の無償資金協力
-
 神奈川県の黒岩知事がベトナム訪問し国家主席と会談、フェス開催も
-
 鈴木知事の北海道は外国人美容師の受入へ、美容鎖国の開国で日本人雇用に影響も
-
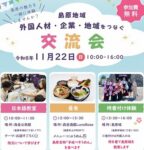 長崎県は外国人の地域定着促進と地域住民との相互理解で交流会、外国人のみ着付け体験
-
 高市政権はカンボジアの水質管理と廃棄物管理を支援、24億円無償資金協力
-
 学校給食で原産地不明食材の使用と食品添加物使用に変更も、事業者配慮で基準変更案
-
 経産省の赤澤大臣がフィリピン訪問、石油備蓄・洋上風力・原子力等の協力で意見交換
-
 高市政権はパキスタンの上下水道・排水の改善支援、約5.6億円の事業費投入
- 最新ニュース一覧を見る
シンガポール国防省のエシカル・ハッキング・プログラムが成功裏に終了
ハッカーの協力を得て3週間で35件の脆弱性を解消
サンフランシスコ--(BUSINESS WIRE)--(ビジネスワイヤ) -- シンガポール国防省(MINDEF)は本日、ハッカーが主体となって運営するセキュリティー・プラットフォーム「ハッカーワン」の協力を得て今回初めて開催した「MINDEFバグ・バウンティー・チャレンジ」の結果を発表しました。3週間にわたるこのプログラムでは、300人の倫理的なハッカーが招待され、国防省の一般公開ウェブサイト、国家安全保障ポータル、国防メールシステムといった同省システムへの侵入を試みました。MINDEFバグ・バウンティー・チャレンジは、同省が初めてクラウド・ソーシングを利用して実施したセキュリティー・プログラムであるとともに、アジアの政府機関によるこの種のプログラムとして史上初のものです。
プログラムに招待されたハッカーは、2018年1月15日から2月4日までの期間、MINDEFのセキュリティー・チームが既に行っている先進的な仕事を支援する形で、脆弱性を発見するよう促されました。3週間のプログラム期間内に、計35件(重複を含まない)の脆弱性報告がMINDEFに寄せられ、その中に重大な脆弱性は1件もありませんでした。当該35件の報告のうち、深刻度が「小」のものは23件、「中」のものは10件、「大」のものは2件、「重大」なものは0件でした。参加して発見に成功した倫理的ハッカー17人に報奨金として計1万4750ドルがMINDEFから交付されました。参加ハッカーの出身国は多岐にわたり、米国、シンガポール、インド、ルーマニア、カナダ、ロシア、スウェーデン、アイルランド、エジプト、パキスタンなどから参加がありました。報奨金の最高額は2000ドルでした。脆弱性報告に対する国防省の対応は迅速で、平均5時間以内に対応が行われました。
ハッカーワンの共同創設者で最高技術責任者(CTO)であるアレックス・ライスは、次のように述べています。「MINDEFバグ・バウンティー・チャレンジに世界各地からハッカーが参加したことは、政府運営のセキュリティー向上にぜひとも協力したいというハッカー・コミュニティーの熱心な意欲の表れです。セキュリティーについてこのような先進的なアプローチをとった数少ない、アジアでは初の政府機関となったシンガポール国防省の姿勢は称賛に値します。MINDEFのプログラムから、今後政府機関とハッカー・コミュニティーの協力関係がいっそう進んでいくことが予見されます。」
MINDEFの当プロジェクトに先立ち、米国防総省、米一般調達局、欧州委員会が世界のハッカー・コミュニティーの協力を得て脆弱性を犯罪者に悪用される前に発見する取り組みを行っています。そのほかにバグ発見報奨金モデルを採用している組織としては、グーグル・プレイ、任天堂、ゼネラルモーターズ、スターバックスなどの先進的企業が挙げられます。
シンガポール国防省のDavid Koh副長官(特別企画)兼国防サイバー責任者は、次のように述べています。「サイバーセキュリティーを巡る様相は変化が著しいため、どのような機関でも単独でセキュリティーギャップの特定と解消を適時に成し遂げることはできません。ホワイトハット・ハッカーの協力を得て当省のシステムをテストすることにより、MINDEFではそれまで特定されていなかった脆弱性を迅速に発見し、国防システムのセキュリティーを効果的に強化することができました。本プログラムの成功により、わずか数週間のうちにサイバーセキュリティーの大幅な向上が実現しました。」
ハッカーワンについて
ハッカーワンは、ハッカーが主体となって運営するトップレベルのセキュリティー・プラットフォームで、組織が重大な脆弱性を悪用される前に報告を受けて解消できるよう支援しています。米国防総省、米一般調達局、ゼネラルモーターズ、グーグル・プレイ、ツイッター、GitHub、任天堂、パナソニック アビオニクス、クアルコム、スターバックス、ドロップボックス、CERTコーディネーション・センターなど1000以上の組織が、ソフトウエアの重大な脆弱性を発見するためにハッカーワンを利用しています。ハッカーワンの利用組織がこれまで発見した脆弱性の数は計6万3000件以上、交付したバグ報奨金は計2500万ドル以上に上ります。ハッカーワンはサンフランシスコに本社を置き、ロンドンとオランダに拠点を有しています。
本記者発表文の公式バージョンはオリジナル言語版です。翻訳言語版は、読者の便宜を図る目的で提供されたものであり、法的効力を持ちません。翻訳言語版を資料としてご利用になる際には、法的効力を有する唯一のバージョンであるオリジナル言語版と照らし合わせて頂くようお願い致します。
Contacts
HackerOne
Katrina Dene
press@hackerone.com
このリリースはビジネスワイヤからの提供を受けて掲載しています。
リリース内容については、それぞれの発表元企業にお問い合わせください。
 LRNによる調査結果:職場でのAI導入が進む一方、アジア太平洋(APAC)地域の企業行動規範のうち、AI倫理について記載しているのはわずか6%にとどまる
 AVI、中央日報への投資に反対するダウ・テクノロジー宛ての公開書簡を公表
 FPT、2026 Microsoft Malaysia Partner of the Yearを受賞
 タイ伝統 音楽・舞踊の夕べ
 …and Action! Asia#04 -映画・映像専攻学生交流プログラム-公開上映・プレゼンテーション
 FUN!FUN!ASIAN CINEMA 第1弾シンガポール映画『881 歌え!パパイヤ』上映
 映画で読み解くサンシャワー展!「ワーキングタイトル」国立新美術館で開催
 東南アジアの短編ドキュメンタリー上映会Visual Documentary Project 2016
 淡路梅薫堂 江井工場
 インドネシア料理スラバヤ 調布店